NTT Docomo bị tấn công mạng: lộ thông tin cá nhân và số tài khoản ngân hàng
Giám đốc nhà mạng lớn nhất Nhật Bản xác nhận dữ liệu bị rò rỉ gồm số tài khoản ngân hàng, số điện thoại và gói cước — cả khách hàng cũ cũng bị ảnh hưởng, riêng thông tin thẻ tín dụng chưa bị lộ.
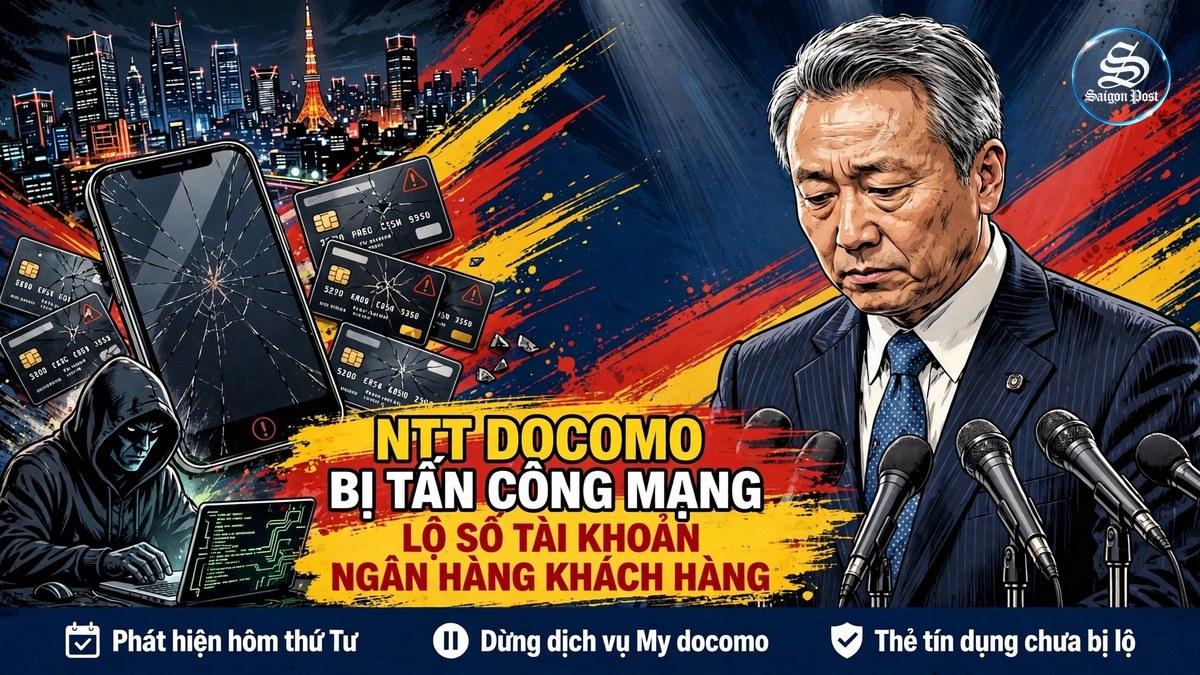
Nhà mạng di động lớn nhất Nhật Bản vừa trở thành nạn nhân mới nhất của tội phạm mạng. Giám đốc NTT Docomo, ông Maeda, xác nhận trong cuộc họp báo ở Tokyo rằng thông tin cá nhân của khách hàng đã bị rò rỉ trong một vụ tấn công mạng — trong đó có cả số tài khoản ngân hàng và tên chủ tài khoản.
Quyền truy cập trái phép được phát hiện vào hôm thứ Tư, và công ty đã tạm dừng từ rạng sáng thứ Năm các dịch vụ trực tuyến, trong đó có "My docomo", nơi thuê bao có thể kiểm tra mức sử dụng của mình. Ngoài số tài khoản ngân hàng, dữ liệu bị lộ còn gồm số điện thoại và chi tiết gói cước đăng ký. Cả những thuê bao cũ cũng bị ảnh hưởng. Trong khi đó, công ty khẳng định chưa có thông tin thẻ tín dụng nào bị xâm phạm.
Sự việc
Ông Maeda cho biết công ty dự định bồi thường cho những người bị ảnh hưởng, phạm vi đối tượng được bồi thường sẽ được xác định sau. Ông từ chối bình luận rõ ràng về việc liệu các tác nhân trí tuệ nhân tạo (AI) có được sử dụng trong vụ tấn công hay không, nói rằng công ty vẫn đang điều tra vụ việc.
"Tôi chân thành xin lỗi vì đã gây ra nhiều bất tiện và lo lắng cho khách hàng của chúng tôi và những người liên quan", ông Maeda nói. "Chúng tôi muốn tăng cường hệ thống để bảo vệ thông tin khách hàng."
Vụ việc là lời nhắc nhở mới nhất rằng ngay cả những tập đoàn viễn thông lớn nhất, với ngân sách an ninh mạng khổng lồ, vẫn có thể bị xuyên thủng. Khi kẻ tấn công đã vào được hệ thống, thứ chúng lấy đi không chỉ là dữ liệu — mà là niềm tin của hàng triệu thuê bao, những người đã giao cả số tài khoản ngân hàng của mình cho nhà mạng.
Dưới lăng kính SÀI GÒN POST
Nhật Bản bị đánh, nhưng bài học thì dành cho tất cả chúng ta — kể cả người Việt. Nếu một nhà mạng lớn như Docomo còn để lọt số tài khoản ngân hàng, thì không có tài khoản nào là an toàn tuyệt đối, dù bạn dùng mạng nào, ngân hàng nào. Nước cờ của tội phạm mạng ngày nay không còn là phá khóa cửa chính, mà là lẻn vào từ những cánh cửa phụ mà chính doanh nghiệp cũng không ngờ tới.
Điều đáng chú ý là công ty vẫn chưa trả lời được câu hỏi: AI có được dùng trong vụ tấn công này hay không? Nếu câu trả lời là có, ván cờ an ninh mạng đã sang một chương mới — nơi kẻ tấn công dùng AI để tìm lỗ hổng nhanh hơn bất kỳ đội ngũ bảo mật nào. Và người dùng bình thường, với một mật khẩu yếu hay một cú nhấp chuột vội, sẽ là mắt xích yếu nhất.
Theo quý vị, sau vụ Docomo, đã đến lúc chúng ta đổi mật khẩu và bật xác thực hai lớp cho mọi tài khoản quan trọng hay chưa?
Đây là SÀI GÒN POST. Nơi ta không chỉ xem tin… mà đọc vị cả ván cờ phía sau nó.