Hacker Triều Tiên dùng cuộc gọi video giả để cướp hơn 400 triệu USD tiền mã hóa
Hơn 900 nạn nhân đã sập bẫy “FaceStealer” trong 18 tháng qua: hacker Triều Tiên giả mạo Zoom, Teams và Google Meet, dùng video ghi sẵn của người quen để dụ nạn nhân bấm vào link “sửa âm thanh” — và cài mã độc.
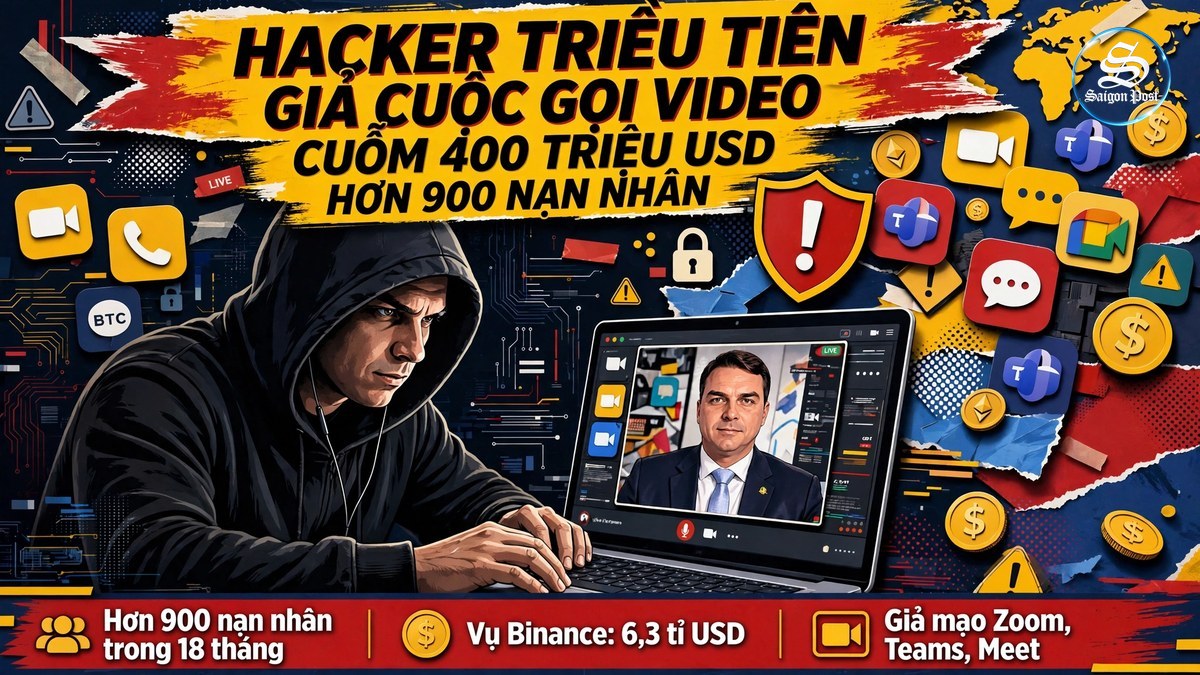
Một cuộc gọi video từ người quen, một lỗi âm thanh nhỏ, một cú bấm chuột “sửa lỗi” — và hơn 400 triệu USD tiền mã hóa biến mất. Đó là chiêu trò mới nhất của hacker Triều Tiên, và theo FBI, ngay cả chuyên gia bảo mật dày dạn cũng có thể sập bẫy.
Theo BBC, hacker do nhà nước Triều Tiên hậu thuẫn đã lấy hơn 400 triệu USD tiền mã hóa bằng cách dùng cuộc gọi video giả để đánh cắp danh tính, giới chức Mỹ cho biết. Hơn 900 nạn nhân đã sập bẫy chiêu trò mà FBI gọi là FaceStealer trong 18 tháng qua. “Chính quyền Triều Tiên dựa vào tiền thu được từ các vụ trộm tiền mã hóa quy mô lớn để tài trợ cho chương trình vũ khí bất hợp pháp của mình, đánh cắp hàng tỉ USD trong những năm gần đây,” giám đốc FBI về an ninh mạng Brett Leatherman nói.
Trên bàn cờ an ninh mạng, FaceStealer là một nước cờ đáng sợ vì nó không tấn công vào tường lửa — mà tấn công vào lòng tin.
Dưới lăng kính SÀI GÒN POST
Vụ việc xảy ra một tuần sau khi sàn giao dịch tiền mã hóa lớn nhất thế giới Binance tiết lộ hacker đã dùng các buổi phỏng vấn việc làm giả để đánh cắp kỷ lục 6,3 tỉ USD (4,7 tỉ bảng) từ công ty. Cơ quan thực thi pháp luật Mỹ quy vụ tấn công Binance — được cho là vụ hack tiền mã hóa lớn nhất từ trước tới nay — cho các nhóm có liên hệ với Triều Tiên. Bình Nhưỡng đã phủ nhận cáo buộc này.
Theo FBI và Bộ Tư pháp Mỹ, FaceStealer “nhắm mục tiêu mạnh mẽ” vào những người làm việc trong lĩnh vực tiền mã hóa và web3, đặc biệt là những người tham gia phát triển và duy trì phần mềm nguồn mở. Hacker dùng tài khoản mạng xã hội giả hoặc bị chiếm đoạt để mời nạn nhân tiềm năng tham gia cuộc gọi video trên các phiên bản giả mạo của Zoom, Microsoft Teams và Google Meet. Tiếp đó, chúng phát các video ghi sẵn của những nạn nhân trước đó mà mục tiêu quen biết để mô phỏng một cuộc gọi hợp lệ — chỉ có điều âm thanh dường như bị trục trặc. Một thông báo sau đó hiện lên màn hình, yêu cầu nạn nhân “sửa” âm thanh bằng cách bấm vào một đường link. Bản “sửa lỗi” đó sẽ tải mã độc xuống thiết bị của nạn nhân, cho phép hacker truy cập danh bạ và ứng dụng, mở rộng thêm nhóm nạn nhân tiềm năng. Hacker còn bí mật ghi lại các cuộc gọi này và dùng bản ghi làm mồi nhử cho nạn nhân mới.
FBI mô tả FaceStealer là “một chiêu trò lừa đảo xã hội cực kỳ hiệu quả, có thể đánh lừa ngay cả người dùng kỹ thuật và ý thức bảo mật cao nhất”. “Nó lợi dụng niềm tin của chúng ta vào các nền tảng hội nghị video phổ biến và các mối quan hệ cá nhân quý giá,” Patrick Grandy, trợ lý giám đốc phụ trách văn phòng FBI tại Los Angeles, nói trong tuyên bố hôm thứ Năm. “Nếu quý vị không thể tưởng tượng ra một tình huống mà mình có thể sập bẫy, thì quý vị chưa suy nghĩ đủ sáng tạo.”
Dưới lăng kính SÀI GÒN POST
Trên bàn cờ an ninh mạng, FaceStealer là một nước cờ đáng sợ vì nó không tấn công vào tường lửa — mà tấn công vào lòng tin. Hacker không cần phá mật khẩu của quý vị; chúng chỉ cần một gương mặt quen thuộc trên màn hình và một lỗi âm thanh giả. Khi cả video lẫn giọng nói đều có thể làm giả, thì “thấy tận mắt, nghe tận tai” không còn là bằng chứng nữa. Và điều đáng sợ nhất: mỗi nạn nhân bị quay lén lại trở thành mồi nhử cho nạn nhân tiếp theo — một vòng xoáy mà càng nhiều người sập bẫy, chiêu trò càng trở nên thuyết phục.
Với Việt Nam, ván cờ này gần hơn nhiều người tưởng: hàng trăm nghìn người Việt làm việc trong lĩnh vực công nghệ, tiền mã hóa và phần mềm nguồn mở — đúng nhóm đối tượng mà FaceStealer nhắm tới. Một cuộc gọi video “từ sếp” hay “từ đối tác” với âm thanh trục trặc có thể xuất hiện trong hộp thư của bất kỳ ai, vào bất kỳ ngày nào. Bài học rút ra rất đơn giản mà khó làm: đừng bao giờ bấm vào link “sửa lỗi” trong một cuộc gọi — và nếu người quen gọi video mà âm thanh “trục trặc”, hãy gọi lại cho họ bằng một kênh khác trước khi tin.
Theo quý vị, khi cả khuôn mặt người quen trên màn hình cũng có thể là giả, chúng ta còn có thể tin vào điều gì trên mạng nữa? Đây là SÀI GÒN POST. Nơi ta không chỉ xem tin… mà đọc vị cả ván cờ phía sau nó.