Singapore: dữ liệu của hơn 4.000 nhân viên y tế có thể đã bị truy cập trong vụ tấn công mạng
Cơ quan Chăm sóc Tích hợp Singapore (AIC) cho biết dữ liệu cá nhân của tối đa 4.064 nhân viên y tế có thể đã bị một bên thứ ba truy cập trái phép — gồm tên, số điện thoại, email và số NRIC — sau sự cố an ninh mạng được phát hiện hôm 10/11.
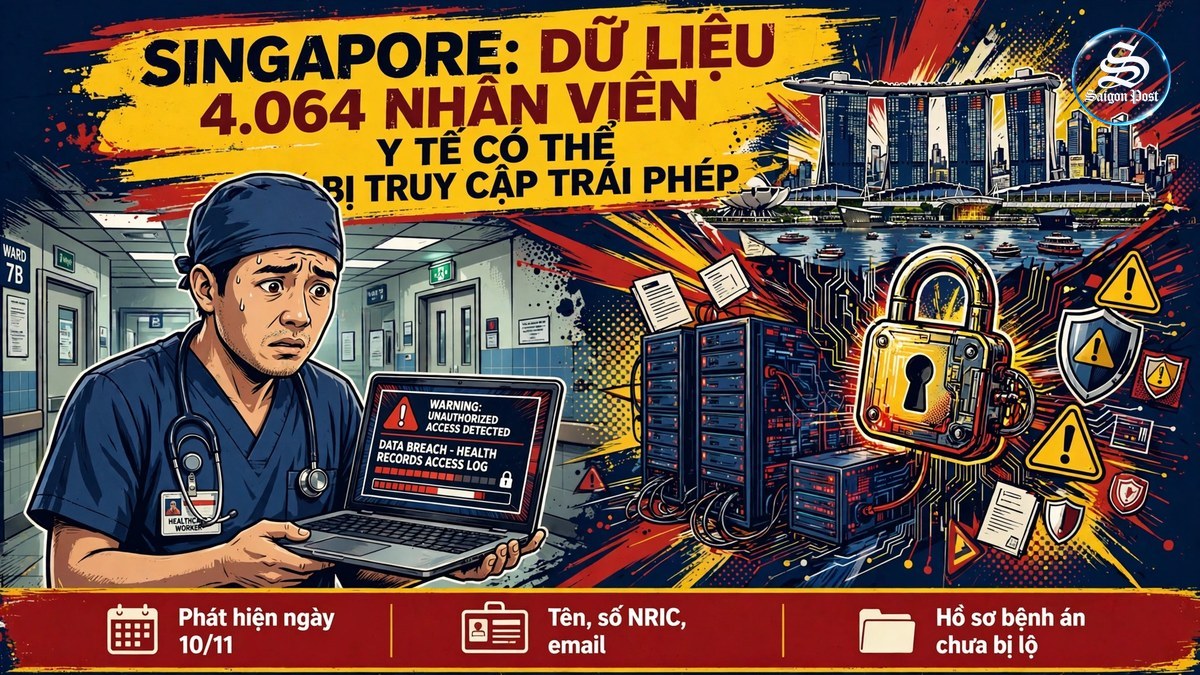
Dữ liệu cá nhân của tối đa 4.064 nhân viên thuộc các cơ sở y tế công và nhà cung cấp dịch vụ chăm sóc cộng đồng có thể đã bị một bên thứ ba truy cập trái phép sau một sự cố an ninh mạng, Cơ quan Chăm sóc Tích hợp Singapore (AIC) cho biết hôm thứ Năm (12/11). Sự cố được phát hiện vào ngày 10/11 và liên quan tới Hệ thống CNTT Kế hoạch Chăm sóc Trước (ACP).
Dữ liệu có thể đã bị truy cập gồm tên, số điện thoại liên hệ, địa chỉ email và số NRIC — số căn cước của công dân Singapore. AIC cho biết chưa có dấu hiệu nào cho thấy hồ sơ bệnh án hay dữ liệu bệnh nhân đã bị xâm phạm, và không có hệ thống nào khác bị ảnh hưởng. Hệ thống ACP được các nhân viên hỗ trợ lập kế hoạch chăm sóc sử dụng để giúp người dân ghi lại nguyện vọng chăm sóc của mình trong tương lai.
Trên bàn cờ an ninh mạng khu vực, vụ việc này là một nước cờ cảnh báo: ngay cả Singapore — quốc gia được xem là pháo đài số của Đông Nam Á — cũng có thể bị chọc thủng ở một hệ thống tưởng chừng “ngoài rìa” như kế hoạch…
Dưới lăng kính SÀI GÒN POST
AIC cho biết đã trình báo cảnh sát vào ngày 10/11 và báo cáo sự cố cho Cơ quan An ninh mạng Singapore (CSA). Để đề phòng, hệ thống ACP đã bị đưa ngoại tuyến ngay trong ngày để điều tra, và được khôi phục vào hôm thứ Năm. Trong thời gian gián đoạn, các nhân viên hỗ trợ được hướng dẫn tiếp tục ghi chép bằng biểu mẫu giấy. AIC cho biết sẽ tiếp tục điều tra và rà soát toàn diện các hệ thống của mình, đồng thời phối hợp với CSA triển khai các biện pháp khẩn cấp để củng cố phòng thủ mạng. Cơ quan này sẽ liên hệ với tất cả những người có thể bị ảnh hưởng trong vòng ba ngày tới.
Những người bị ảnh hưởng được khuyên cảnh giác với các email, tin nhắn và cuộc gọi đáng ngờ, không chia sẻ thông tin cá nhân, mật khẩu hay mã OTP cho bất kỳ ai mà họ không xác minh được danh tính. Người dân nghi ngờ mình bị ảnh hưởng có thể liên hệ AIC qua số 1800-650-6060 hoặc email enquiries@aic.sg. Cuộc điều tra vẫn đang tiếp diễn.
Dưới lăng kính SÀI GÒN POST
Trên bàn cờ an ninh mạng khu vực, vụ việc này là một nước cờ cảnh báo: ngay cả Singapore — quốc gia được xem là pháo đài số của Đông Nam Á — cũng có thể bị chọc thủng ở một hệ thống tưởng chừng “ngoài rìa” như kế hoạch chăm sóc trước. Kẻ tấn công không cần đột nhập kho dữ liệu bệnh nhân đồ sộ; chỉ cần một hệ thống phụ trợ, một lỗ hổng nhỏ, là đã có trong tay tên, số điện thoại và số căn cước của hơn 4.000 nhân viên y tế — nguyên liệu hoàn hảo cho những cuộc gọi lừa đảo nhắm thẳng vào những người đang chăm sóc sức khỏe cộng đồng.
Với Việt Nam, ván cờ này chạm tới ví tiền và sự an toàn của từng gia đình theo cách rất cụ thể. Việt Nam đang số hóa y tế, căn cước và dịch vụ công với tốc độ chóng mặt — và mỗi hệ thống mới là một mặt trận mới. Bài học từ Singapore không phải là “đừng số hóa”, mà là “hệ thống nhỏ nhất cũng phải được phòng thủ như hệ thống lớn nhất” — vì một khi số căn cước đã lọt ra ngoài, kẻ lừa đảo không cần hack thêm lần nào nữa, chúng chỉ cần gọi điện.
Theo quý vị, khi ngay cả Singapore cũng bị lộ dữ liệu, người dân nên tự bảo vệ mình bằng cách nào trước những cuộc gọi lừa đảo mạo danh cơ quan y tế, ngân hàng? Đây là SÀI GÒN POST. Nơi ta không chỉ xem tin… mà đọc vị cả ván cờ phía sau nó.