Singapore lộ hồ sơ của khoảng 140.000 lao động nhập cư trong vụ tấn công mạng Fullerton Health
Khoảng 140.000 hồ sơ người lao động giữ giấy phép làm việc đã bị lộ trong vụ tấn công mạng nhằm vào chương trình chăm sóc sức khỏe ban đầu cho lao động nhập cư của Fullerton Health — vụ mới nhất trong làn sóng rò rỉ dữ liệu đang quét qua Singapore.
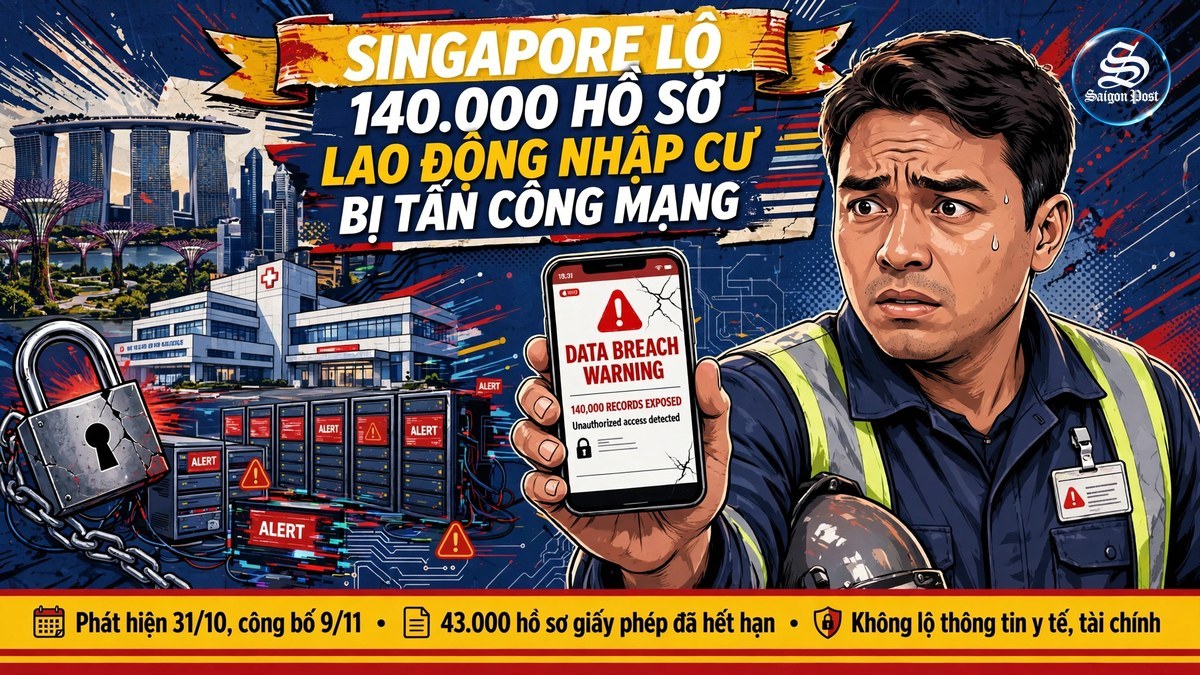
Khoảng 140.000 hồ sơ của người lao động giữ giấy phép làm việc đã bị xâm phạm trong vụ tấn công mạng nhằm vào chương trình Chăm sóc Sức khỏe Ban đầu cho Lao động Nhập cư (PCP) của Fullerton Health, nhà cung cấp dịch vụ y tế này cho biết hôm thứ Bảy (14/11), theo Channel NewsAsia. Trong số đó, khoảng 43.000 hồ sơ thuộc về những người mà giấy phép làm việc đã hết hiệu lực.
Fullerton Health cho biết họ phát hiện vụ xâm nhập vào ngày 31/10 và đã công bố vụ việc trong thông báo ngày 9/11 trên trang web của mình — nhưng khi đó chưa tiết lộ số người bị ảnh hưởng. Theo điều tra sơ bộ, những dữ liệu có thể đã bị lộ gồm họ tên đầy đủ, số giấy tờ tùy thân nước ngoài, ngày sinh, số điện thoại di động, địa chỉ email và địa chỉ cư trú của lao động nhập cư. Công ty khẳng định “không có thông tin sức khỏe, y tế hay tài chính cá nhân nào bị xâm phạm trong vụ việc”.
Trên bàn cờ an ninh mạng, nước cờ của những kẻ tấn công ngày càng rõ: không cần nhắm vào ngân hàng hay chính phủ, chỉ cần đánh vào những mắt xích mềm nhất — hồ sơ của lao động nhập cư, những người ít có tiếng nói nhất…
Dưới lăng kính SÀI GÒN POST
Sau khi phát hiện sự cố, Fullerton Health đã lập tức cô lập máy chủ bị ảnh hưởng và triển khai các biện pháp phòng ngừa trên toàn mạng lưới. Công ty cho biết đang xây dựng một máy chủ hoàn toàn mới, với các biện pháp an ninh được tích hợp ngay từ đầu, để làm cổng đăng ký PCP mới — và máy chủ cũ sẽ không được tái sử dụng. Nhà cung cấp giám sát an ninh của công ty, Logicalis, cho biết không tìm thấy bằng chứng bất thường hay xâm nhập nào trên các tài sản công nghệ thông tin của Fullerton Health thuộc phạm vi giám sát của họ, theo kết quả điều tra sơ bộ.
Công ty cho biết đã hai lần thông báo tới những lao động bị ảnh hưởng thông qua chủ sử dụng lao động, đồng thời khuyên họ cảnh giác với các email, cuộc gọi, tin nhắn không mong muốn yêu cầu cung cấp thông tin cá nhân. Bộ Nhân lực Singapore (MOM) — cơ quan quản lý chương trình PCP — cũng đã thông báo trực tiếp tới người lao động qua ứng dụng di động FWMOMCare, bằng chính ngôn ngữ mẹ đẻ của họ để bảo đảm họ hiểu rõ sự việc và các biện pháp phòng ngừa.
Vụ Fullerton Health là vụ mới nhất trong một loạt vụ rò rỉ dữ liệu liên tiếp tại Singapore. Ngày 24/10, Alliance Medinet cho biết dữ liệu cá nhân của khoảng 110.000 thành viên bị xâm phạm. Ngày 6/11, Doctor Anywhere báo cáo dữ liệu người dùng bị rò rỉ. Ngày 11/11, ứng dụng CARA SG của Dementia Singapore và hệ thống của Minmed Group cùng bị tấn công. Ngày 12/11, Cơ quan Chăm sóc Tích hợp (AIC) cho biết một bên thứ ba đã truy cập trái phép vào hệ thống của họ, có thể làm lộ dữ liệu của tới 4.064 nhân viên. Ủy ban Bảo vệ Dữ liệu Cá nhân Singapore (PDPC) hôm thứ Sáu cho biết làn sóng rò rỉ gần đây dường như là kết quả của các cuộc tấn công cơ hội, không có mối liên hệ rõ ràng giữa chúng. Cơ quan An ninh mạng Singapore (CSA) cũng lưu ý số vụ việc mạng được báo cáo trung bình mỗi tháng kể từ tháng 9 đã gấp ba lần mức trung bình từ tháng 1 tới tháng 8 — nhưng dường như không phải là các chiến dịch có phối hợp nhắm vào Singapore.
Dưới lăng kính SÀI GÒN POST
Trên bàn cờ an ninh mạng, nước cờ của những kẻ tấn công ngày càng rõ: không cần nhắm vào ngân hàng hay chính phủ, chỉ cần đánh vào những mắt xích mềm nhất — hồ sơ của lao động nhập cư, những người ít có tiếng nói nhất và khó tự bảo vệ mình nhất. Một cái tên, một ngày sinh, một địa chỉ — với kẻ lừa đảo, đó đã là đủ để mở ra cả một ván lừa đảo danh tính. Và khi 140.000 hồ sơ bị lộ cùng lúc, thiệt hại không nằm ở con số, mà ở niềm tin của những người xa quê.
Với Việt Nam, câu chuyện này chạm thẳng tới hàng trăm nghìn lao động Việt đang làm việc ở Singapore, Đài Loan, Nhật Bản và Hàn Quốc — những người gửi tiền về quê mỗi tháng, và hồ sơ của họ cũng đang nằm trong các hệ thống tương tự. Một vụ rò rỉ ở Singapore hôm nay có thể là một cuộc gọi lừa đảo tới gia đình ở quê ngày mai. Theo quý vị, khi dữ liệu của người lao động trở thành món hàng, ai mới là người phải trả giá cho một hệ thống không đủ an toàn? Đây là SÀI GÒN POST. Nơi ta không chỉ xem tin… mà đọc vị cả ván cờ phía sau nó.