Chiêu lừa “chứng minh bạn không phải robot”: bấm vài phím, máy tính nhiễm mã độc
Một trò lừa đang lan nhanh trên các trang mua sắm mùa Giáng sinh: kẻ gian giả làm bài kiểm tra captcha, dụ người dùng bấm tổ hợp phím Windows + R, Ctrl + V rồi Enter — và chỉ trong vài giây, mã độc đã tự cài vào máy tính của chính nạn nhân.
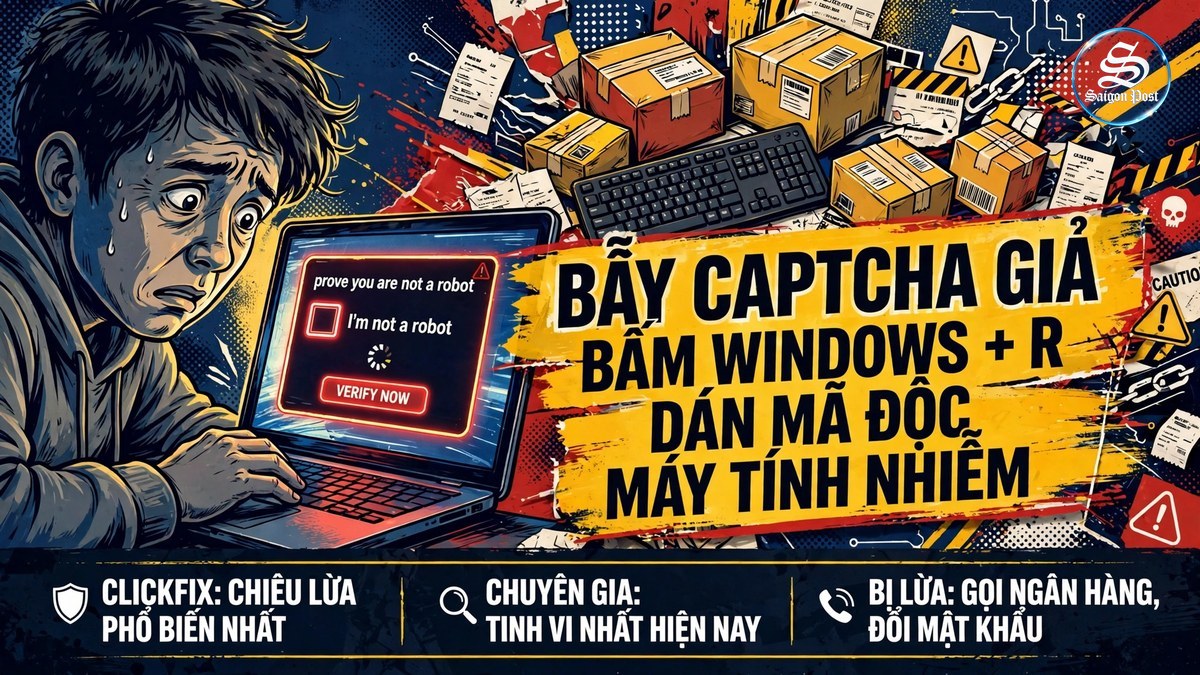
Quý vị đang tìm quà Giáng sinh và muốn ủng hộ các cửa hàng nhỏ. Khi mở trang web của một cửa hàng mà quý vị nghe tiếng tốt, trang web yêu cầu xác minh rằng quý vị là con người. Nhưng thay vì bấm vào loạt hình ảnh quen thuộc hay gõ những chữ số mờ như mọi khi, lần này quý vị được yêu cầu bấm một loạt phím rồi nhấn Enter. Đó chính là chiêu lừa mang tên “ClickFix” — một trong những thủ đoạn phổ biến nhất mà tội phạm dùng để dụ người dùng tự tay cài mã độc vào máy tính của mình, theo nhà nghiên cứu Chris Fistonich của hãng an ninh mạng Malwarebytes.
“ClickFix thực sự là một trong những chiến dịch mã độc tinh vi nhất hiện nay”, ông Fistonich nói với The Guardian. “Mọi người chưa sẵn sàng cho chuyện này. Họ đã quen giải captcha mỗi ngày. Họ đã quen tin tưởng phần mềm bảo mật của mình. Vì vậy, trò này thực sự đã mở ra một lỗ hổng an ninh mới đang bị khai thác rộng rãi.” Ông nói thêm: “Đây là cách phổ biến nhất để đưa mã độc vào máy tính của quý vị. Chắc chắn không phải là cách duy nhất, nhưng hiện nay nó là phổ biến nhất.”
Trên bàn cờ an ninh mạng, ClickFix là một nước cờ thâm hiểm vì nó không đánh vào phần mềm — mà đánh vào thói quen.
Dưới lăng kính SÀI GÒN POST
Các bài kiểm tra captcha vốn quen thuộc với nhiều người như một cách để website phân biệt người thật với chương trình tự động: thường là xem một bức ảnh rồi làm những việc đơn giản như bấm vào xe đạp hay tàu hỏa, hoặc gõ ra những con số mờ. Trò lừa ClickFix trông rất giống như vậy. Thông báo có thể viết: “Hãy xác minh bạn là con người bằng cách hoàn thành thao tác dưới đây” và yêu cầu quý vị đánh dấu vào một ô. Chỉ bằng việc đánh dấu vào ô đó, quý vị đã cho hệ thống quyền sao chép một đoạn mã độc vào bộ nhớ tạm (clipboard) trên máy tính của mình.
Sau đó, trang web sẽ yêu cầu quý vị thực hiện một nhiệm vụ: “Để chứng minh bạn không phải robot, vui lòng: nhấn và giữ phím Windows + R. Trong cửa sổ xác minh, nhấn Ctrl + V. Nhấn Enter để hoàn tất.” Tổ hợp thao tác này sẽ dán đoạn mã độc vào hệ thống và khiến máy tính của quý vị bị nhiễm. Trong một số biến thể khác của cùng một trò lừa, nạn nhân có thể được báo rằng “đã xảy ra sự cố khi hiển thị trang web này” kèm theo những hướng dẫn tương tự để “khắc phục sự cố”.
Như nhiều trò lừa khác, ClickFix dựa vào việc nạn nhân hành động nhanh mà không suy nghĩ kỹ về những gì mình đang làm — vì vậy, hãy dừng lại và cân nhắc mỗi khi làm gì đó trên mạng. Một số phần mềm bảo mật có thể chặn các trang web độc hại có bẫy mã độc, vì vậy hãy kiểm tra xem quý vị đã có gì trong máy. Nếu đã bị xâm nhập, hãy liên hệ ngân hàng ngay lập tức, sau đó đổi mật khẩu, bắt đầu từ những mật khẩu quan trọng nhất.
Dưới lăng kính SÀI GÒN POST
Trên bàn cờ an ninh mạng, ClickFix là một nước cờ thâm hiểm vì nó không đánh vào phần mềm — mà đánh vào thói quen. Kẻ gian không cần phá tường lửa, không cần gửi email độc hại, mà chỉ cần một cái bẫy trông giống hệt một việc chúng ta làm hàng chục lần mỗi ngày. Khi cả thế giới đã quen bấm “Tôi không phải robot” mà không cần nghĩ, thì chính sự quen thuộc ấy trở thành cánh cửa mở toang cho mã độc.
Với Việt Nam, ván cờ này chạm thẳng tới ví tiền của hàng triệu người đang mua sắm trực tuyến mùa cuối năm: một lần bấm phím vội vàng có thể mở đường cho kẻ gian rút tiền trong tài khoản, đánh cắp mật khẩu ngân hàng hay chiếm đoạt tài khoản mạng xã hội. Bài học ở đây không phải là ngừng mua sắm online, mà là một nguyên tắc vàng: không trang web nào hợp pháp lại yêu cầu quý vị bấm Windows + R hay dán lệnh vào máy tính. Theo quý vị, khi bọn lừa đảo ngày càng giả danh những thứ quen thuộc nhất, chúng ta nên dạy người thân mình điều gì trước tiên — nghi ngờ mọi thứ, hay chỉ cần nhớ một quy tắc duy nhất? Đây là SÀI GÒN POST. Nơi ta không chỉ xem tin… mà đọc vị cả ván cờ phía sau nó.